


- VAST представила DataEnclave: предварительный показ состоялся 22 сентября 2026 года, поставки компания планирует на первый квартал 2027 года.
- По заявлению разработчика, система защищает данные и параметры модели во время вычислений, а ключи выдаёт после проверки среды исполнения.
- Я бы начинал выбор корпоративного ИИ с допустимого места обработки данных и прав доступа. Для публичных материалов строгая изоляция может быть избыточной.
Что случилось
ИИ в закрытом контуре упирается в вопрос: данные нельзя отправить поставщику модели, а модель он не готов передать заказчику. Из этого тупика VAST предлагает выйти с помощью DataEnclave. Компания представила технологию 22 сентября 2026 года. Это предварительный показ; начало поставок обещают в первом квартале 2027 года.
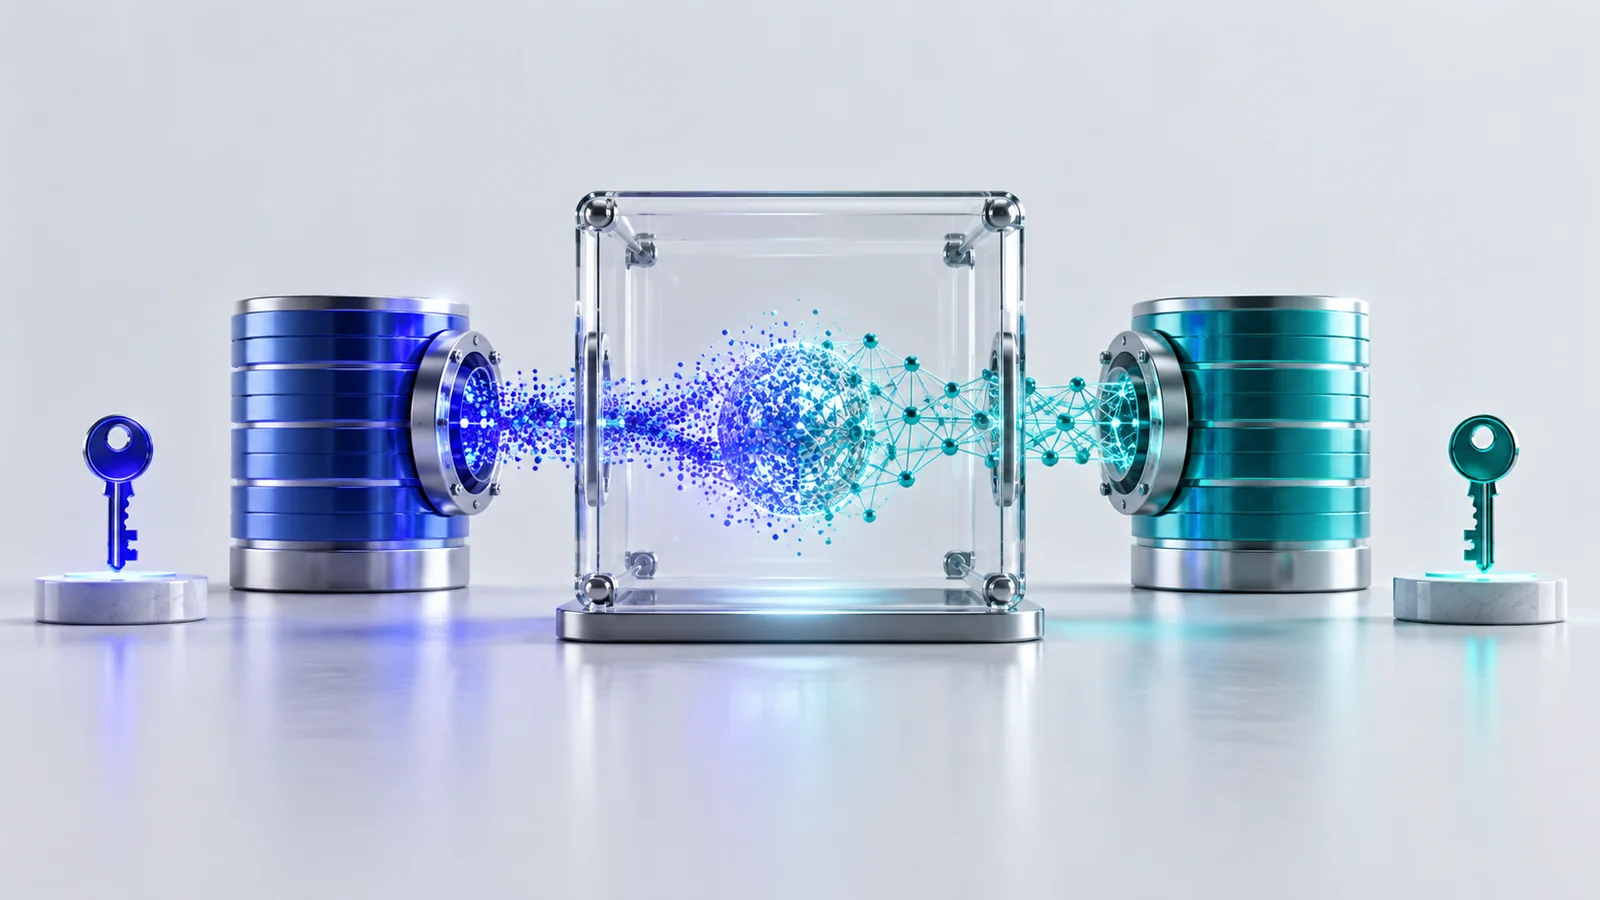
В основе DataEnclave – NVIDIA Confidential Computing. По заявлению VAST, данные и веса модели – параметры, определяющие её работу, – расшифровываются внутри защищённой среды. Администраторы инфраструктуры доступа к ним при обработке не получают. Владелец данных и поставщик модели контролируют свои ключи.
Ключи выдают после аттестации: криптографической проверки среды исполнения на соответствие требованиям. Автор технических материалов VAST Гленн Локвуд описывает основу решения как конфиденциальные виртуальные машины с поддержкой графических процессоров и архитектурой CNCF Confidential Containers. Это объяснение участника разработки документации, а не независимого испытателя. Об успехе внедрения по анонсу судить рано.
Что это значит для бизнеса
В описании VAST виден тупик: заказчик бережёт чувствительные данные, поставщик – параметры модели. «Поставим всё у себя» не решает проблему: для владельца модели сервер заказчика тоже чужой. Конфиденциальные вычисления добавляют аппаратную защиту и проверку среды, по результатам которой владелец разрешает расшифрование.
Границы защиты VAST обозначает прямо: доступность сервиса не гарантируется, оператор может остановить вычисления. За входы и выходы приложения отвечают его разработчики. Память защитили – а кому разрешено увидеть готовый ответ? Этот вопрос остаётся в требованиях.
Я считаю, что выбирать корпоративный ИИ нужно с вопроса «где он сможет работать с нужными данными и кто получит доступ». Таблица качества моделей нужна после этого.
Для черновиков по открытым публикациям такая изоляция может быть избыточной, если запросы и ответы тоже не содержат закрытой информации. Сначала нужно назвать конкретную угрозу.
Как это выглядит на практике
У нас в CRT есть кейс Femco – система управления внутренними процессами судовладельца и оператора оффшорного флота. ИИ-функции и DataEnclave в описании кейса не заявлены. Для системы такого класса я предложил бы начать обсуждение ИИ с конкретной операции: какие сведения она использует, кому помогает и что выдаёт. Затем проверить путь данных:
- Где разрешены хранение, поиск и обработка: у заказчика или в выбранном российском облаке?
- Какие фрагменты можно передавать модели и по чьим правам их отбирают?
- Кто управляет ключами, разрешает запуск и отзывает доступ?
- Кому доступны запросы, ответы и журналы?
- Что произойдёт при недоступности проверки среды, обновлений или поставщика модели?
Для российского проекта я бы запросил подтверждение доступности оборудования, лицензий и сопровождения. Российские модели, локальное размещение и облачные варианты сравнивал бы по одним требованиям, затем проверял на своей задаче.
При приёмке нужны обе проверки: среда не прошла аттестацию – ключи не выданы; у сотрудника нет прав на сведения – он не получил их через ответ ИИ.
Вопросы и ответы
Чем ИИ в закрытом контуре отличается от защиты во время вычислений?
Под закрытым контуром здесь понимается ограниченная среда размещения и сетевого доступа. Конфиденциальные вычисления защищают содержимое рабочей памяти от инфраструктуры, на которой выполняется задача. В описании VAST эти механизмы дополняют друг друга: локальное размещение само по себе не решает проблему доступа администратора к закрытой модели.
Когда конфиденциальные вычисления избыточны?
Я бы не делал их обязательными для обработки публичных материалов, если запросы, ответы и сама модель не требуют защиты от оператора инфраструктуры. Решение стоит принимать по составу данных и конкретным угрозам. Публичность исходного документа ещё не означает, что внутренний вопрос сотрудника тоже можно раскрывать.
Что делать
До выбора модели я предлагаю записать допустимые места обработки данных, владельцев ключей и права доступа, включая готовые ответы. Эту схему можно проверить перед пилотом, а постановку задачи – проработать с CRT на этапе Discovery.
Обсудить задачу
